Le protocole EIGRP : Filtrage EIGRP
Réduire la table de routage EIGRP en filtrant les réseaux annoncés ou reçus, via distribute-list : par access-list, prefix-list ou route-map.
But :
- Filtrer les réseaux que notre routeur EIGRP va recevoir ou envoyer.
Avantage :
- Réduction de la taille de la table de routage.
- Économiser de la mémoire.
- Améliorer les performances de routage .
- Éviter la circulation de paquets inutile.
Comment le mettre en place :
- Via la commande distribute-list
Elle peut se faire via 3 méthodes :
- Access-list.
- Prefix-list.
- Route-map.
Filtrage EIGRP Par access-list
Mise en situation.

Design
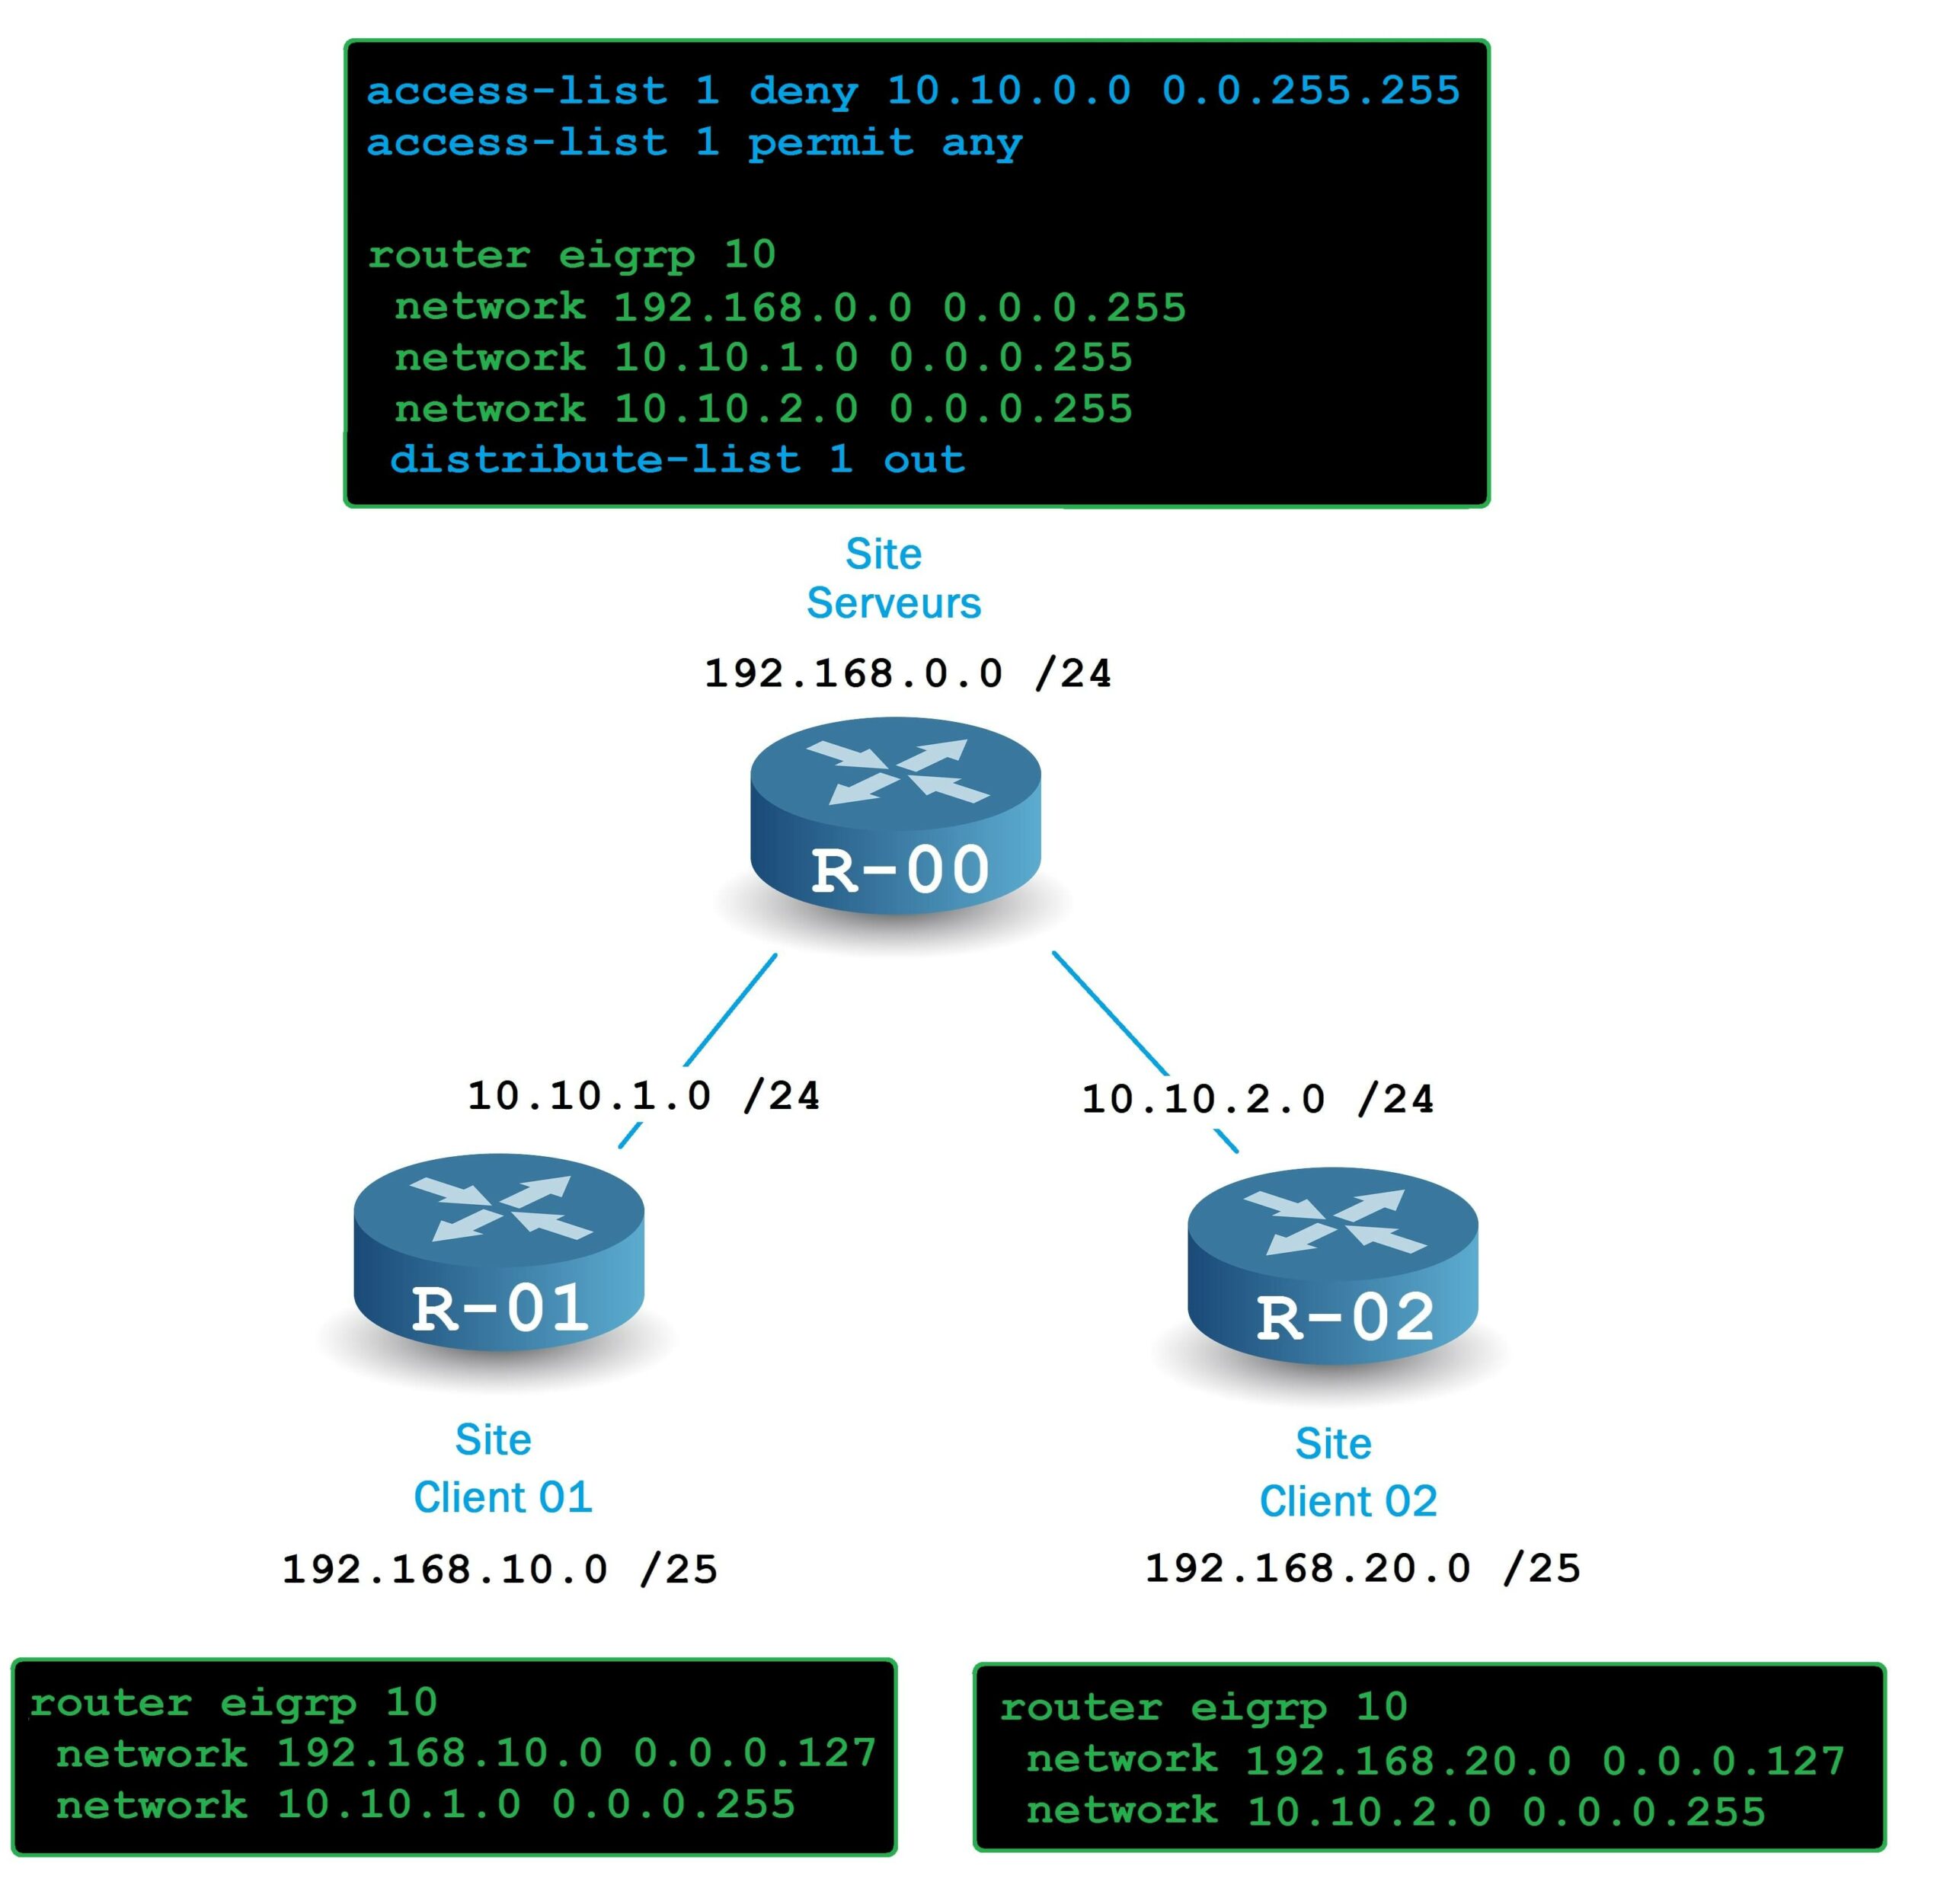
- Le réseau 192.168.0.0 /16 est réservé pour ma partie client / serveur.
- Le réseau 10.10.0.0 /16 est réservé pour ma partie équipements actif.
Problématique
- Mes routeurs sur les sites clients possèdent la table de routage suivant :
R-01# show ip route eigrp
D 10.10.2.0 /24     [90/XXX] via 10.10.1.1, 00:00:01, Fa 0/0 - INUTILE
D 192.168.0.0 /24   [90/XXX] via 10.10.1.1, 00:00:01, Fa 0/0
D 192.168.20.0 /25  [90/XXX] via 10.10.1.1, 00:00:01, Fa 0/0
R-02# show ip route eigrp
D 10.10.1.0 /24     [90/XXX] via 10.10.2.1, 00:00:01, Fa 0/0 - INUTILE
D 192.168.0.0 /24   [90/XXX] via 10.10.2.1, 00:00:01, Fa 0/0
D 192.168.10.0 /25  [90/XXX] via 10.10.2.1, 00:00:01, Fa 0/0
Je ne souhaite pas que mes routeurs R-01 et R-02 apprennent les réseaux d’interconnexion des autres sites.
Solution
Créer une ACL
R-00(config)# ip access-list standard ACL-Finger-EIGRP
R-00(config-std-nacl)# deny 10.10.0.0 0.0.255.255
R-00(config-std-nacl)# permit any
Appliqué l’ACL
R-00(config)# router eigrp 10
R-00(config)# distribute-list ACL-Finger-EIGRP out
Vérification de la table de routage
R-01# show ip route eigrp
D 10.10.2.0 /24     [90/XXX] via 10.10.1.1, 00:00:01, Fa 0/0 - DELETE PAR ACL
D 192.168.0.0 /24   [90/XXX] via 10.10.1.1, 00:00:01, Fa 0/0
D 192.168.20.0 /25  [90/XXX] via 10.10.1.1, 00:00:01, Fa 0/0
R-02# show ip route eigrp
D 10.10.1.0 /24     [90/XXX] via 10.10.2.1, 00:00:01, Fa 0/0 - DELETE PAR ACL
D 192.168.0.0 /24   [90/XXX] via 10.10.2.1, 00:00:01, Fa 0/0
D 192.168.10.0 /25  [90/XXX] via 10.10.2.1, 00:00:01, Fa 0/0
Filtrage EIGRP Par prefix-list
Mise en situation
Design
- Le réseau 192.168.0.0 /16 est réservé pour ma partie client / serveur.
- Le réseau 10.10.0.0 /16 est réservé pour ma partie équipements actif.
Problématique
- Mes routeurs sur les sites clients possèdent la table de routage suivant :
R-01# show ip route eigrp
D 10.10.2.0 /24     [90/XXX] via 10.10.1.1, 00:00:01, Fa 0/0 - DELETE PAR ACL
D 192.168.0.0 /24   [90/XXX] via 10.10.1.1, 00:00:01, Fa 0/0
D 192.168.20.0 /25  [90/XXX] via 10.10.1.1, 00:00:01, Fa 0/0
R-02# show ip route eigrp
D 10.10.1.0 /24     [90/XXX] via 10.10.2.1, 00:00:01, Fa 0/0 - DELETE PAR ACL
D 192.168.0.0 /24   [90/XXX] via 10.10.2.1, 00:00:01, Fa 0/0
D 192.168.10.0 /25  [90/XXX] via 10.10.2.1, 00:00:01, Fa 0/0
Je ne souhaite pas que mes routeurs R-01 et R-02 apprennent les réseaux clients des autres sites. Ils auront toujours un masque en /25 ou plus, je vais donc filtrer en fonction du masque grâce à une prefix-list !
Solution
Créer une Prefix-list
R-00(config)# ip prefix-list PREFIX-Finger-EIGRP permit 192.168.0.0/16 ge 25Appliquer la prefix-list
R-00(config)# router eigrp 10
R-00(config)# distribute-list prefix PREFIX-Finger-EIGRP out
Vérification de la table de routage
R-01# show ip route eigrp
D 10.10.2.0 /24     [90/XXX] via 10.10.1.1, 00:00:01, Fa 0/0 - DELETE PAR ACL
D 192.168.0.0 /24   [90/XXX] via 10.10.1.1, 00:00:01, Fa 0/0
D 192.168.20.0 /25  [90/XXX] via 10.10.1.1, 00:00:01, Fa 0/0 - DELETE PAR PREFIX
R-02# show ip route eigrp
D 10.10.1.0 /24     [90/XXX] via 10.10.2.1, 00:00:01, Fa 0/0 - DELETE PAR ACL
D 192.168.0.0 /24   [90/XXX] via 10.10.2.1, 00:00:01, Fa 0/0
D 192.168.10.0 /25  [90/XXX] via 10.10.2.1, 00:00:01, Fa 0/0 - DELETE PAR PREFIX
Filtrage EIGRP Par route-map
Créer une ACL
R-00(config)# ip access-list standard ACL-Finger-EIGRP
R-00(config-std-nacl)# permit 10.10.0.0 0.0.255.255
Créer une Prefix-list
R-00(config)# ip prefix-list PREFIX-Finger-EIGRP permit 192.168.0.0/16 ge 25Créer une route map
R-00(config)# route-map ROUTEMAP-Finger-EIGRP deny 10
R-00(config-route-map)# match ip address ACL-Finger-EIGRP
R-00(config)# route-map ROUTEMAP-Finger-EIGRP deny 20
R-00(config-route-map)# match ip address prefix-list PREFIX-Finger-EIGRP
R-00(config)# route-map ROUTEMAP-Finger-EIGRP permit 30
Appliquer la route MAP
R-00(config)# router eigrp 10
R-00(config-rtr)# distribute-list route-map ROUTEMAP-Finger-EIGRP out