TP 1 – VLAN

TP 1 – VLAN
TP n°1 – Configurer des VLANs
Contexte. Une entreprise dispose d’un seul commutateur N2 sur lequel sont raccordés trois services : le Secrétariat, le Commercial et la Direction. Par défaut, tous les postes appartiennent au même VLAN (VLAN 1), il n’existe donc aucune isolation entre les services. L’enjeu est de segmenter ce commutateur physique unique en trois réseaux logiques étanches.
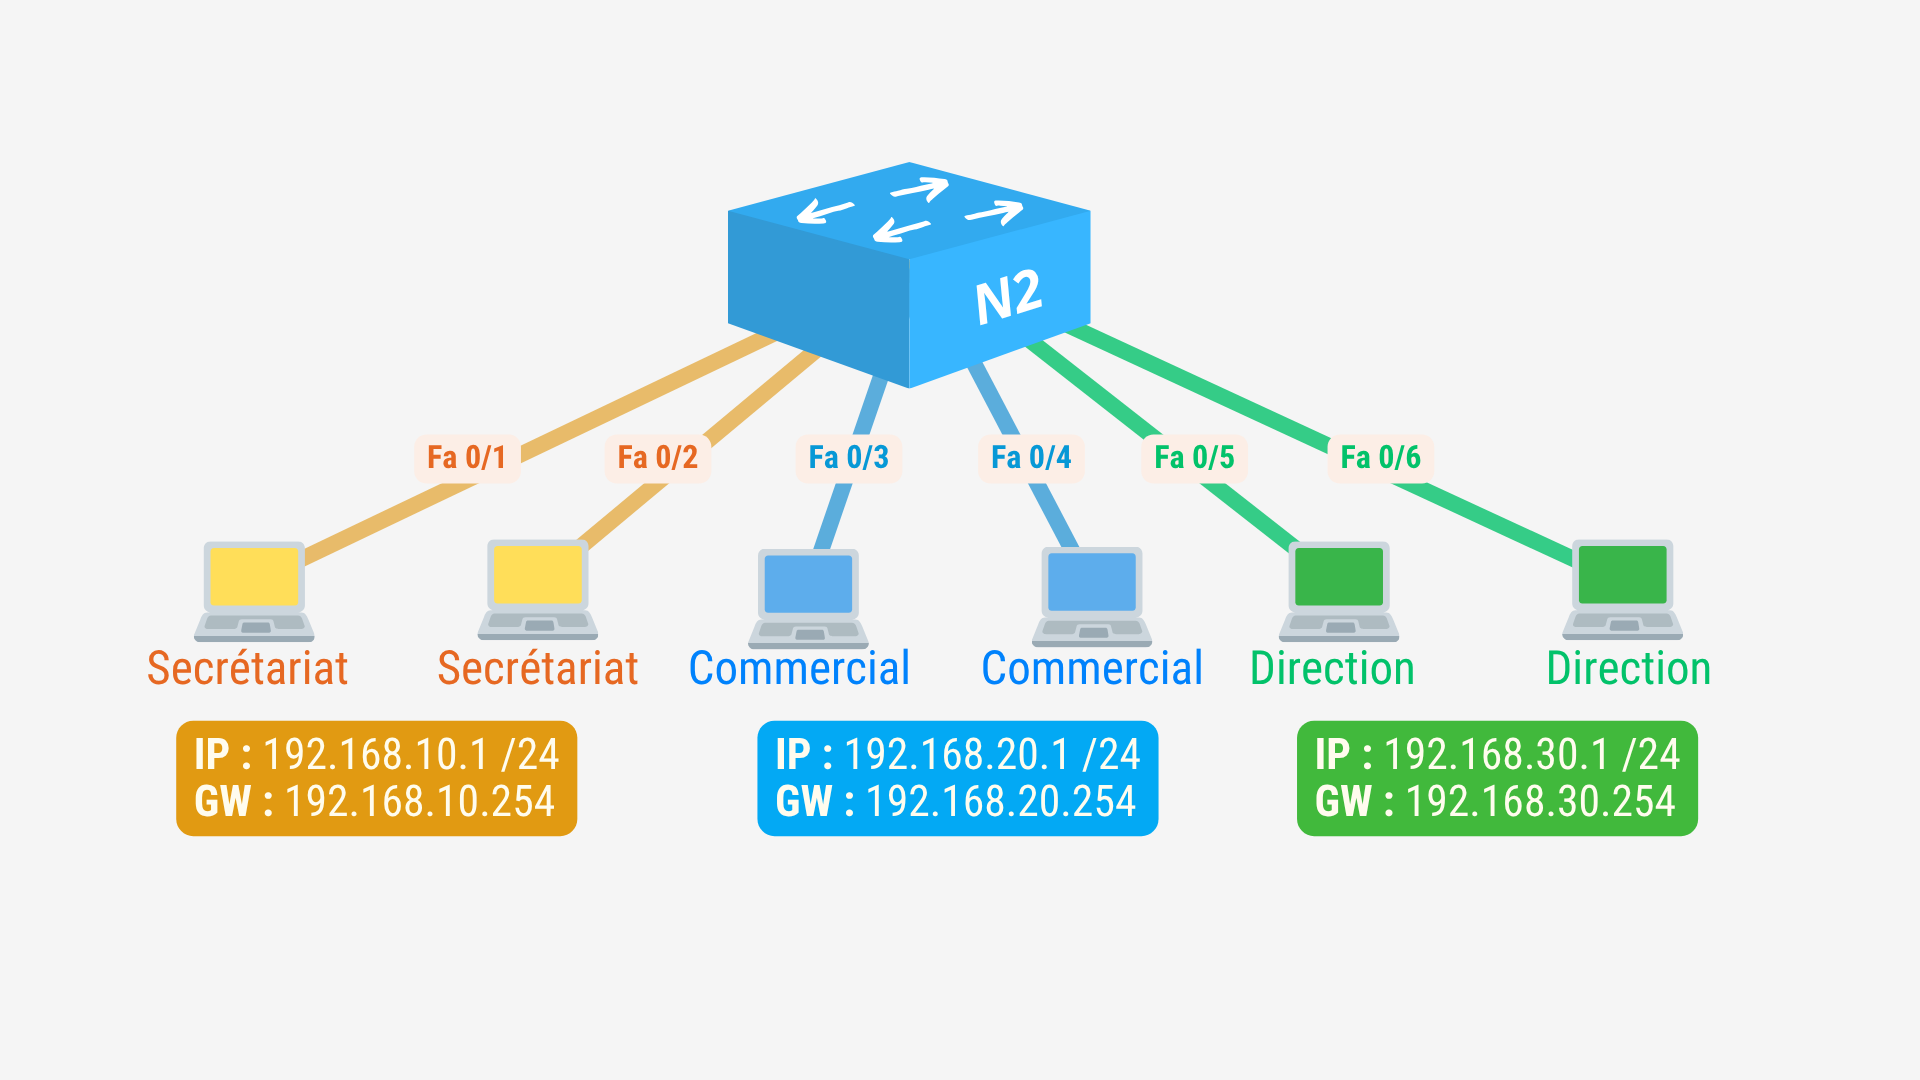
Objectif. L’objectif est que les postes d’un même service puissent communiquer (se pinger) entre eux, tout en restant totalement isolés des autres services. Concrètement, à l’issue du TP : les deux postes du Secrétariat (VLAN 10) doivent pouvoir se pinger entre eux, de même pour les deux postes du Commercial (VLAN 20) et pour les deux postes de la Direction (VLAN 30). En revanche, un poste du Secrétariat ne doit pas pouvoir pinger un poste du Commercial ou de la Direction, puisque chaque VLAN constitue un domaine de broadcast et un sous-réseau IP distinct.
Plan d’adressage.
| Service | VLAN | Réseau | Passerelle |
|---|---|---|---|
| Secrétariat | 10 | 192.168.10.0/24 | 192.168.10.254 |
| Commercial | 20 | 192.168.20.0/24 | 192.168.20.254 |
| Direction | 30 | 192.168.30.0/24 | 192.168.30.254 |
Affectation des ports du switch N2.
| Ports | Service | VLAN |
|---|---|---|
| Fa0/1 – Fa0/2 | Secrétariat | 10 |
| Fa0/3 – Fa0/4 | Commercial | 20 |
| Fa0/5 – Fa0/6 | Direction | 30 |
Étape 1 – Création et nommage des VLANs.
Switch# configure terminal
Switch(config)# hostname N2
N2(config)# vlan 10
N2(config-vlan)# name SECRÉTARIAT
N2(config)# vlan 20
N2(config-vlan)# name COMMERCIAL
N2(config)# vlan 30
N2(config-vlan)# name DIRECTION
Étape 2 – Affectation des ports d’accès aux VLANs.
N2(config)# interface range FastEthernet 0/1 – 2
N2(config-if-range)# switchport mode access
N2(config-if-range)# switchport access vlan 10
! — Commercial (VLAN 20) —
N2(config)# interface range FastEthernet 0/3 – 4
N2(config-if-range)# switchport mode access
N2(config-if-range)# switchport access vlan 20
! — Direction (VLAN 30) —
N2(config)# interface range FastEthernet 0/5 – 6
N2(config-if-range)# switchport mode access
N2(config-if-range)# switchport access vlan 30
Étape 3 – Sauvegarde de la configuration.
Vérification.
N2# show interfaces fa0/1 switchport
N2# show mac-address-table
Dans le résultat de show vlan brief, on doit retrouver Fa0/1–Fa0/2 dans le VLAN 10, Fa0/3–Fa0/4 dans le VLAN 20 et Fa0/5–Fa0/6 dans le VLAN 30.
Tests de validation.
| Test (ping) | Résultat attendu |
|---|---|
| Secrétariat-1 → Secrétariat-2 | ✅ Réussi (même VLAN) |
| Commercial-1 → Commercial-2 | ✅ Réussi (même VLAN) |
| Direction-1 → Direction-2 | ✅ Réussi (même VLAN) |
| Secrétariat-1 → Commercial-1 | ❌ Échoué (VLANs différents) |
| Secrétariat-1 → Direction-1 | ❌ Échoué (VLANs différents) |